2026年10月21日、PHPの開発チームは、認証なしで遠隔からコードを実行されるおそれがある重大な脆弱性2件について、修正版を公開しました。WordPressなどPHPを使用するWebサイトの運営者は、現在利用しているPHPのバージョンを確認する必要があります。
今回の脆弱性は、CVE-2026-109618とCVE-2026-109619です。いずれもCVSS v4.0(脆弱性の深刻度を評価する共通基準)で9.2と評価されています。
この記事では、2026年10月23日時点のPHP公式発表をもとに、脆弱性の内容、修正済みバージョン、WordPressサイトでの確認方法、更新時の注意点を整理します。
PHPの重大な脆弱性2件が2026年10月21日に修正
PHP公式サイトは2026年10月20日に重大なセキュリティ更新を予告し、翌21日に修正版を公開しました。
公式発表によると、今回修正された2件の脆弱性は、攻撃者がログインしていない状態でも、サーバー上で不正なコードを実行できる可能性があるものです。
これはRCE(Remote Code Execution:遠隔コード実行)と呼ばれる問題です。悪用に成功した場合、攻撃者がサーバー側の処理へ干渉するおそれがあります。ただし、具体的な被害の範囲はサーバー構成や実行権限などによって異なります。
| 項目 | 内容 |
|---|---|
| 修正版の公開日 | 2026年10月21日 |
| 脆弱性の識別番号 | CVE-2026-109618、CVE-2026-109619 |
| 深刻度 | CVSS v4.0で各9.2(Critical) |
| 主なリスク | 認証なしの遠隔コード実行 |
| 対象となる環境 | PHPを使用してWebリクエストを処理する環境 |
| 公式の対策方針 | 脆弱性が修正されたPHPへの更新 |
PHP開発チームは、今回の問題に対して完全な緩和策はないと説明しており、修正版への更新を強く推奨しています。
修正された2件の脆弱性とは?
CVE-2026-109618:メモリ不足時の内部データ破損
CVE-2026-109618は、PHPがメモリ不足を処理する際の問題に関連する脆弱性です。
公式の説明によると、OOM(Out of Memory:利用可能なメモリが不足した状態)の処理によって、内部のリクエストデータが完全に初期化される前に処理が中断される場合があります。
その後の終了処理で、不正な状態のデータが有効なものとして扱われることが問題になります。
これは通常のPHPアプリケーションが意図して行う処理ではなく、PHP内部のメモリ管理に関係する問題です。
したがって、WordPressのテーマやプラグインを更新するだけでは、PHP本体に存在する今回の脆弱性を修正したことにはなりません。
CVE-2026-109619:解放済みメモリに関連する内部状態の問題
CVE-2026-109619は、PHPのリクエスト処理に関連する内部状態が、参照先のメモリ解放後にも残ることに関係する脆弱性です。
メモリが解放されたにもかかわらず、その領域に関係する状態を処理に使用すると、不正なメモリアクセスにつながる可能性があります。
今回の問題は、PHP内部のグローバル状態(複数の処理から参照される内部情報)の管理に関係しています。
PHP公式は、この2件について認証なしの遠隔コード実行につながる可能性があると説明しています。
ただし、すべてのPHPサイトで攻撃が必ず成功するという意味ではありません。実際の悪用条件と被害範囲は、利用環境ごとに判断する必要があります。
PHPのどのバージョンへ更新すればよい?
2026年10月21日に公開されたセキュリティ更新では、PHP 8.2から8.5までの各系列に修正版が用意されました。
以下の修正版、または同じ系列でそれ以降に公開された修正を含むバージョンを使用することが重要です。
| PHP系列 | 今回の修正版 | 対応方針 |
|---|---|---|
| PHP 8.5 | 8.5.12 | 8.5.12以降の修正を含む版へ更新 |
| PHP 8.4 | 8.4.27 | 8.4.27以降の修正を含む版へ更新 |
| PHP 8.3 | 8.3.36 | 8.3.36以降の修正を含む版へ更新 |
| PHP 8.2 | 8.2.35 | 8.2.35以降の修正を含む版へ更新し、将来の移行も計画 |
上記はPHP公式が2026年10月21日に発表した修正版です。各系列のそれ以前のバージョンを利用している場合は、今回の修正が適用されているかを確認してください。
なお、Linuxディストリビューションやレンタルサーバーが独自にセキュリティ修正を適用している場合、表示上のバージョン番号だけでは判断できないことがあります。その場合は提供元のセキュリティ告知とパッケージの更新履歴を確認します。
PHP 8.2は2026年末にセキュリティサポート終了
PHP公式のサポート一覧によると、PHP 8.2のセキュリティサポート終了日は2026年12月31日です。
今回の脆弱性に対応するだけでなく、今後も継続してセキュリティ更新を受けられる環境を整える必要があります。
| PHP系列 | セキュリティサポート終了日 |
|---|---|
| PHP 8.2 | 2026年12月31日 |
| PHP 8.3 | 2027年12月31日 |
| PHP 8.4 | 2028年12月31日 |
| PHP 8.5 | 2029年12月31日 |
PHP 8.2を使用している場合は、当面の修正版適用と、PHP 8.3以降への移行計画を分けて考えるとよいでしょう。
WordPressサイトも影響を受ける?
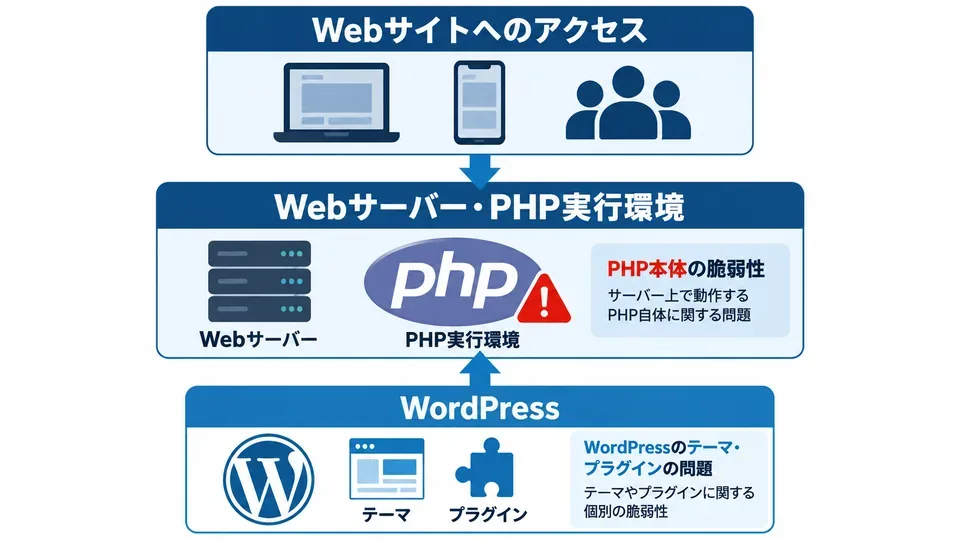
WordPressはPHPで動作するCMS(Webサイトのコンテンツを管理するシステム)です。そのため、WordPressサイトが脆弱性の影響を受けるPHP環境で動作している場合、今回の問題と無関係ではありません。
重要なのは、WordPress本体のバージョンだけでなく、サーバーで実際に動作しているPHPのバージョンを確認することです。
WordPress本体、テーマ、プラグインが最新版でも、サーバー側のPHPに未修正の脆弱性が残っている可能性があります。
PHP-FPMやApacheなども確認対象
PHP公式は、Webリクエストを処理するPHP環境について、以下の実行方式を例示しています。
- PHP-FPM(PHPの処理プロセスを管理する実行方式)
- Apacheのmod_php(ApacheにPHPを組み込んで実行する方式)
- php-cgi(CGI方式でPHPを実行する仕組み)
- FrankenPHP(PHPを実行するアプリケーションサーバー)
- LiteSpeed(Webサーバーソフトウェア)
公式は、特にmod_phpについて、認証なしのリクエストによってアプリケーションコードの実行前に攻撃を引き起こせる実証例があるとして、リスクが高いと評価しています。
ただし、ほかの実行方式が安全という意味ではありません。PHPを使ってWebリクエストを処理する環境全体が確認対象です。
WordPressで現在のPHPバージョンを確認する方法
WordPressの管理画面へアクセスできる場合は、サイトヘルスからPHPバージョンを確認する方法があります。
- WordPressの管理画面にログインします。
- 左側メニューから「ツール」を開きます。
- 「サイトヘルス」を選択します。
- 「情報」タブを開きます。
- 「サーバー」の項目を展開します。
- 表示されるPHPバージョンを確認します。
WordPressの管理画面構成は、使用バージョンや管理権限によって異なる場合があります。
ここで確認したPHPバージョンを、前述の修正版一覧と照合してください。
例えば、PHP 8.4系列を利用している場合、今回の公式修正版は8.4.27です。
サイトヘルスに表示される情報だけで修正適用の有無を判断できない場合は、レンタルサーバー側の更新情報も確認します。
PHPの脆弱性に対処するための安全な更新手順
PHPの更新はセキュリティ対策として重要ですが、WordPressのテーマやプラグインとの互換性(組み合わせて正常に動作するかどうか)にも注意が必要です。
本番サイトのPHPバージョンを変更する前に、バックアップと復元方法を確認してください。
STEP1:サイトのバックアップを取得する
PHPの更新前には、WordPressのファイルとデータベースのバックアップを取得します。
特に以下のデータが復元できる状態か確認してください。
- WordPress本体と設定ファイル
- テーマとプラグイン
- アップロード済み画像などのメディア
- 投稿・固定ページ・各種設定を含むデータベース
バックアップファイルが存在するだけでなく、必要な場合に復元できる手順も確認しておくことが重要です。
STEP2:テーマとプラグインの対応状況を確認する
PHPのバージョンを変更すると、古いテーマやプラグインでエラーが発生する場合があります。
更新前には、使用中のテーマや主要プラグインが移行先のPHPバージョンに対応しているか確認します。
特に、独自開発のプラグイン、長期間更新されていないテーマ、決済・会員登録などの重要機能は、検証環境での動作確認が望まれます。
STEP3:レンタルサーバー側でPHPを更新する
一般的なレンタルサーバーでは、サーバーの管理画面にPHPのバージョン設定が用意されています。
ただし、操作画面や変更できるバージョンは提供会社によって異なります。
- 利用中のレンタルサーバーの管理画面を開きます。
- PHPバージョンの設定項目を探します。
- 対象ドメインと現在のPHPバージョンを確認します。
- 利用可能な修正済みバージョンと対応状況を確認します。
- 事前検証が済んでいる場合は、提供会社の案内に従って更新します。
同じPHP 8.4系列の修正版へ更新する場合と、PHP 8.2から8.4など別系列へ移行する場合では、互換性への影響が異なる可能性があります。
修正版が管理画面に表示されない場合は、サーバー提供元の更新予定や独自のセキュリティ修正の適用状況を確認してください。
なお、共用レンタルサーバーではPHPの更新が提供会社側で管理されている場合があります。管理画面から任意の細かなバージョンを選択できるとは限りません。
STEP4:更新後にサイトの主要機能を確認する
PHPを更新した後は、トップページが表示されるかどうかだけでなく、サイトの重要な機能も確認します。
- トップページと個別記事の表示
- WordPress管理画面へのログイン
- 投稿・固定ページの編集と保存
- お問い合わせフォームの送信
- 検索機能やサイト内ナビゲーション
- ECサイトの場合はカートや決済関連機能
- サーバーのエラーログ
エラーが発生した場合は、ログの内容から原因を切り分けてください。
PHPの更新後に不具合が生じても、脆弱性のある旧バージョンへ戻して長期間運用することは安全な対策ではありません。互換性の問題を修正し、安全なPHP環境で運用できる状態を目指します。
すぐにPHPを更新できない場合はどうする?
PHP公式は、今回の2件について完全な緩和策はないと説明しています。そのため、設定変更だけで修正版への更新を代替できるとは考えないでください。
直ちに更新できない場合は、まずサーバー管理者やレンタルサーバー会社に連絡し、修正版の提供状況と適用予定を確認する必要があります。
WAF(Webアプリケーションへの不正な通信を検知・制御する仕組み)やアクセス制限などは、構成に応じて追加的な防御策となる場合があります。しかし、今回の脆弱性を完全に防止できる対策として扱うことはできません。
更新までの間は、不要な公開機能の見直し、ログ監視、管理権限の確認なども検討できます。ただし、これらは補助的な措置であり、PHP本体の修正を不要にするものではありません。
PHPを更新しただけでWordPressの安全性は確保できる?
今回のPHP脆弱性への対応と、WordPressサイト全体のセキュリティ対策は分けて考える必要があります。
PHP本体を修正済みの状態にしても、WordPressのテーマやプラグインに別の脆弱性が存在する可能性があります。
そのため、PHPの更新後も、WordPress本体・テーマ・プラグインの更新、不要なアカウントやプラグインの整理、適切なバックアップ管理を継続することが重要です。
また、今回の脆弱性が修正されたバージョンを使用していることと、過去に攻撃を受けていないことは別の問題です。
不審なファイル変更、未知の管理者アカウント、通常と異なるサーバーログなどが確認された場合は、侵害調査(第三者による不正アクセスの有無と影響範囲を調べる作業)が必要になることがあります。
まとめ:PHPの脆弱性対策はバージョン確認と更新が最優先
2026年10月21日に公開されたPHPのセキュリティ更新では、認証なしの遠隔コード実行につながる重大な脆弱性2件が修正されました。
WordPressサイトの運営者は、まず現在のPHPバージョンを確認し、今回の修正が適用されているか判断する必要があります。
修正版はPHP 8.5.12、8.4.27、8.3.36、8.2.35です。サーバー提供元による独自修正がある場合は、その適用状況も確認してください。
バックアップと互換性の確認を行い、可能な限り速やかに修正済みPHPへ更新することが基本的な対策です。
PHP 8.2については2026年末に公式セキュリティサポートが終了するため、継続的にサポートされるバージョンへの移行も計画しておきましょう。
PR記事一覧
- 【ラインレンジャー攻略】2025年9月キャラガチャの性能解説|ガチャは引くべき?最強や当たりは誰?【LINE Rangers】
- 【ラインレンジャー攻略】ガチアクタコラボの当たりキャラ性能解説|ガチャは引くべき?最強は誰?【LINE Rangers】
- 【ラインレンジャー攻略】2025年11月キャラガチャの性能解説|ガチャは引くべき?最強や当たりは誰?【LINE Rangers】
- 【ラインレンジャー攻略】ガチアクタコラボの当たり武器や装備の最強性能解説|ガチャは引くべき?【LINE Rangers】
- 【ラインレンジャー攻略】スパイファミリーコラボの当たりキャラ性能解説|ガチャは引くべき?最強は誰?【LINE Rangers×SPY×FAMILY】
- 【APEX動画】笑ったら負けw デスボックスの珍事件が発生wwwww【エーペックスレジェンズ攻略】
- 保護中: 限定【ApexLegends】エイムアシスト自動チートツールのやり方(裏技導入方法)|PS4・PS5・Steam(PC版)・Switch対応【エーペックスレジェンズ攻略】
- 【APEX動画】最強チートを使わせるチートがヤバいと話題にwww【まとめ速報攻略】
- 【ApexLegends】エイムアシスト自動チートツールのやり方(裏技導入方法)|PS4・PS5・Steam(PC版)・Switch対応【エーペックスレジェンズ攻略】
- 【APEX】日本人がやめた理由ww【まとめ速報攻略】
- 【NIKKE(メガニケ)】ジュエルを無料でチート級に集める最強裏技方法|簡単に無課金で廃課金レベル!お得にお金を入手するやり方【勝利の女神NIKKE攻略】
- 【ポイ活】無料ゲームで稼げるポイントアプリ一覧(副業収益公開)|ソシャゲで効率的に稼ぐ簡単なやり方【初心者でも簡単に儲けるPRサイト】
- 【新規ゲーム】人気のおすすめソシャゲ一覧|リリースしたての面白いゲームまとめ【PR】
- 【モンハンNow】ジェムを無料でチート級に集める最強裏技方法|簡単に無課金で廃課金レベル!お得にお金を入手するやり方【モンスターハンターナウ攻略】
- 【モンハン最新情報】2025年に新作「モンハンワイルズ」が発売!2024年夏に続報
- 【バイオレクイエム】グレース女子高生の見た目MODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】グレース全裸化エロMODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】最強の無敵化MODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】ボーナスコンテンツロック解除MODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】グレース巨乳化エロMODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】移動速度変更MODの導入方法と使い方|ゾンビの走る・歩くスピードを遅くする【バイオハザード9チート改造】
- 【バイオレクイエム】CPポイント無限化MODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】アイテム無限化MODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】おすすめの見た目変更エロMOD|衣装を変えるツール導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】おすすめの見た目服装変更MOD|衣装を変えるツール導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】弾丸(弾薬)無限化・リロード不要MODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエムMOD】おすすめの最強武器・便利アイテム一覧|改造ツール導入方法と使い方【バイオRE4チート】
- 【バイオレクイエムMOD】REFramework(リフレームワーク)の使い方とダウンロード|アプデ後の起動とツール導入方法・入れ方【バイオハザード9チート改造】
- 【バイオレクイエムMOD】REFramework(リフレームワーク)の使い方とダウンロード|アプデ後の起動とツール導入方法・入れ方【バイオハザード9チート改造】
- 【バイオレクイエム】MOD管理ツール「Fluffy Manager」の導入方法と使い方|アプデ後に落ちるエラー時・稼働しない時の対策対処【バイオハザード9チート改造】
- 観葉植物の土からコバエが出る原因は?キノコバエの駆除・予防方法を徹底解説
- 観葉植物は秋に植え替えても大丈夫?9月・10月の適期と失敗しない判断基準
- 【アガベ実生】エボリスピナの種まき・育成・成長記録|育てるポイントや発芽しないときの対処方法【観葉植物・多肉植物】
- 【アガベチタノタ】人気の高い種類一覧(品種人気ランキング)|水やりや育て方【リュウゼツラン・観葉植物】
- 【アガベ】子株・カキコ・ベアルートの発根管理方法・発根率を上げる土耕栽培・水耕栽培・水苔栽培【観葉植物・多肉植物】
- 【アガベ】よくある病気・害虫一覧|症状や駆除対策方法(炭疽病・カイガラムシ・アザミウマ・アガベマイト(ダニ)・根腐れ・葉焼け)【観葉植物・多肉植物】
- 【アガベ】炭疽病になる原因・治療方法|おすすめの薬剤や治療方法・うつる対策方法【多肉植物・観葉植物】
- 【アガベ】オバケ・錦・中斑・外斑・全斑・覆輪とは? 特徴や出やすい品種|スナグルトゥースは育つのか【観葉植物・多肉植物】
- 【観葉植物】サボテン・アガベ・塊根植物の育成栽培に必要な道具一覧|虫対策の土・水やり・LEDライト・肥料・殺菌剤など【多肉植物】
- 【サボテン多肉植物】綴化・石化・モンストとは何?|違いや特徴・ 珍しい希少種になる原因【観葉植物・多肉植物】
- 【サボテン】台木や接ぎ木におすすめのサボテン一覧|穂木の成長速度や耐寒性の特徴・作業に必要な道具【観葉植物・多肉植物】
- 【サボテン種まき】種から育てる方法|種子の発芽率を上げる育て方・適正気温やカビ対策【実生】
- 【観葉植物】プレステラ鉢のサイズ比較|90・105・120・深鉢など大きさの種類一覧【アガベ・サボテン・塊根・多肉植物】
- 【アガベ】メリクロン株とは?組織培養のやり方やデメリット|メリクローン苗の育て方【リュウゼツラン・観葉植物・多肉植物】
- 【アガベ】黒獄(長棘ハデス・恐竜歯牙・黒帝斯)|育てる時の注意ポイントやおすすめの育て方【チタノタ・観葉植物・多肉植物】
- 【アガベ】魔丸の育成・成長記録|育てる時の注意ポイントやおすすめの育て方【チタノタ・観葉植物・多肉植物】
- 【アガベチタノタ】冰雹の育て方や増やし方|ブツブツ系・スタッズタイプの水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】鰐亀の育て方や増やし方|ブツブツ系・スタッズタイプの水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】星空の育て方や増やし方|ブツブツ系・スタッズタイプの水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】流星の育て方や増やし方|ブツブツ系・スタッズタイプの水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】痘痘龍(豆豆龍)の育て方や増やし方|ブツブツ系・スタッズタイプの水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】麻花龍の育て方や増やし方|ブツブツ系・スタッズタイプの水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】ブラックダイヤモンド(ブルーダイヤモンド・BB錦・BD・ブルーボール黄覆輪)の育て方や増やし方|水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベ】皇冠(クラウン)の育成・成長記録|育てる時の注意ポイントやおすすめの育て方【チタノタ・観葉植物・多肉植物】
- 【アガベチタノタ】皇冠(クラウン)の育て方や増やし方|水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】阿修羅(アシュラ)の育て方や増やし方|水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】金蟾(金蟾王)の育て方や増やし方|水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベ】阿修羅の育成・成長記録(シマムラ園芸で購入)|育てる時の注意ポイントやおすすめの育て方【チタノタ・観葉植物・多肉植物】
- 【アガベ】金蟾 (金蟾王)の育成・成長記録(シマムラ園芸で購入)|育てる時の注意ポイントやおすすめの育て方【チタノタ・観葉植物・多肉植物】
- 【シマムラ園芸】2024年2月23日「草乱祭イベント」に行ってみた!会場の様子や雰囲気レビュー【観葉植物・多肉植物・アガベ・サボテン・ビカクシダ・塊根】
- 【動画あり】このロシア美女のフ○ラチオ、凄すぎると話題に
- 【画像】一流女子アスリートのマン筋・モリマン・ピン立ち乳首がエロ過ぎるwww
- 【朗報】ワンピースのアニメで乳首解禁、ナミやヤマトのデカ乳が丸見えwww(動画あり)
- 【動画あり】男女混合のレスリング大会の試合風景がほぼセックスだと話題にwww
- 【動画あり】センペロ居酒屋で働く女さん、美人でサービス良くてSNSで大バズりwwwww
- 【動画】あたシコ超爆乳外国人さん、公共の場所でデカ乳をボロンと出してしまうwww
- 【画像・GIF】海外のビーチに現れたJKさん、とんでもない爆乳を晒して男性全員を勃起させるwww
- 【画像】土下座コスプレイヤーさんドスケベすぎるwwwww
- 【画像あり】ロシアに行って女を抱いてきた。8500円の風俗で出てきたキャストがコレwww
- あたし剛毛女(25)、彼氏との性行為中にクリを舐めさせた結果wwwwww
- 【人気媚薬】効果がある「びやく(惚れ薬)」おすすめランキング|性欲を高める催淫剤の通販サイトまとめ
- 【女性向け大人のおもちゃ】おっぱい(バスト・胸)やマンコおすすめ吸引ポンプ器具人気ランキング【女性器を大きくする方法】
- 【ペニス増大】おすすめの吸引ポンプ器具人気ランキング|亀頭やちんこを大きくする方法【男性性器増強】
- 【ペニス増大】おすすめのサプリメント人気ランキング10選|亀頭やちんこを大きくする方法【男性用精力・性器増強剤】
- 【サンブレイク】見た目を「巨大乳輪ムチムチ体型」にするエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【サンブレイク】ロンディーネ見た目を「超爆乳全裸」にするエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【サンブレイク】見た目を爆乳ムチムチ水着に変えるエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【サンブレイク】全裸ルーチカをエルガドのベッドに寝かせるエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【サンブレイク】超爆乳セイラー装備の見た目にするエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【モンハンライズ】見た目を乳◯が出ているスケスケレースバニーにするエロMOD導入方法【MHRiseチート改造】
- 【MHWI】ほぼ全裸のエロい見た目装備で「火を吹くイヴェルカーナ」の改造モンスター討伐|Part417【モンハンワールドアイスボーン】
- 【サンブレイク】起動画面をエロい「フィオレーネ・ヒノエ・ミノト」にする見た目MODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【サンブレイク】インナーの見た目を全裸や水着に変えるエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【エルデンリング】キャラを「全裸の見た目」に変更するエロ装備MODの導入方法と入れ方|Part2【ELDENRING】
- 【サンブレイク】ハンターの見た目をおっぱい丸出しメイドに変更するエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【サンブレイク】人気のおすすめ最新MOD一覧21~40|簡単チート導入・便利ツール入れ方と使い方【モンハンライズ(MHRise)改造】
- 【モンハンライズ】受付嬢「ヒノエ・ミノト」を全裸の見た目にするエロMODの導入方法|P43【MHRiseチート改造】
- 【サンブレイク】人気のおすすめ最新MOD一覧1~20|簡単チート導入・便利ツール入れ方と使い方【モンハンライズ(MHRise)改造】
- 【MHWI】おすすめの擬人化エロMOD(装備の見た目変更)|ケモナーに人気の最新衣装まとめ【モンハンワールドアイスボーン】
- 【MHWI】見た目をエロ装備にするおすすめMOD一覧|全裸でお◯ぱいや陰毛丸出しのR18禁ヌード衣装の画像付き!2023年最新版【モンハンワールドアイスボーン】