WordPressで突然「403 Forbidden」と表示され、サイトや管理画面が開けなくなることがあります。記事の保存時だけエラーになる場合もあり、発生場所によって確認すべき設定が異なります。
403エラーは、サーバーがリクエストを理解したものの、対象へのアクセスを拒否している状態です。原因を特定せずにファイルを削除したり、セキュリティ機能をすべて無効化したりする必要はありません。
この記事では、403エラーが発生している場所から原因を絞り込み、安全性の高い順番で復旧する方法を解説します。


WordPressで403エラーが出たら最初に確認すること
最初に行うべきことは、403エラーがサイト全体で発生しているのか、特定の操作だけで発生しているのかを確認することです。
次の順番で調べると、設定変更を最小限に抑えながら原因を切り分けられます。
- サイトのトップページ、記事ページ、管理画面をそれぞれ開く。
- 別のブラウザやプライベートウィンドウでも同じエラーが出るか確認する。
- エラーが発生した時刻と直前に行った操作を記録する。
- セキュリティプラグインやWAF(不正な通信を検知・遮断する仕組み)のブロック履歴を確認する。
- 必要な場合だけ、プラグイン、.htaccess、ファイル権限を調べる。
複数の端末や回線で同じページが403になる場合は、サーバー側のアクセス制限が関係している可能性があります。一方、特定の回線だけで発生する場合は、IPアドレス(通信元を識別する番号)による制限なども確認対象になります。
最初からWordPressを再インストールする必要はありません。 原因の分からない状態で大きな変更を加えると、復旧が難しくなる場合があります。
403エラーの症状別に考えられる原因
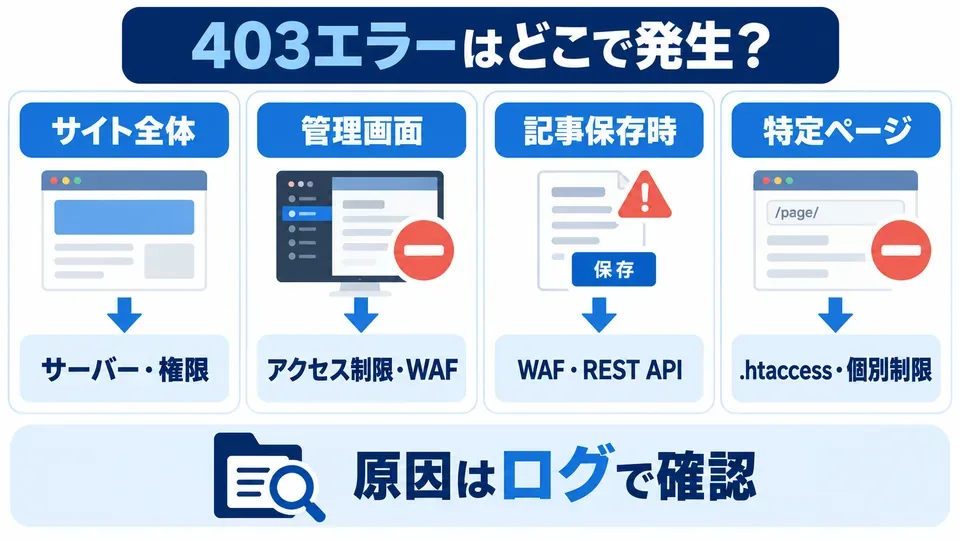
403エラーは同じ表示でも、発生する画面や操作によって疑うべき原因が変わります。
| 発生する症状 | 主な確認対象 | 最初に行うこと |
|---|---|---|
| サイト全体が403になる | サーバー設定、アクセス制限、ファイル権限 | 別回線で再現を確認し、サーバーログを調べる |
| 管理画面だけ開けない | セキュリティプラグイン、ログイン制限、WAF | ブロック履歴とアクセス元IPを確認する |
| 記事の保存・更新時だけ発生 | WAF、REST API、プラグイン | 失敗した通信とセキュリティログを照合する |
| 特定ページだけ403になる | .htaccess、ページ固有のアクセス制限 | 対象URLとアクセス制御ルールを確認する |
| プラグイン更新後に発生 | 更新したプラグインとその設定 | 更新履歴を確認し、変更前後を比較する |
| 画像や特定ファイルだけ表示されない | ファイル権限、直リンク制限、サーバー設定 | 対象ファイルのURLとアクセス権限を確認する |
この表は原因を確定するものではありません。例えば管理画面の403エラーでも、ファイル権限が原因になっている可能性があります。実際のブロック履歴やエラーログを確認することが重要です。
WAFやセキュリティ設定が403エラーを起こしていないか確認する
WordPressの管理画面や記事保存時に403エラーが出る場合、WAFやセキュリティ機能によって通信が遮断されている可能性があります。
WAFは不正なリクエストを防ぐための仕組みですが、正常な操作を誤って遮断する場合もあります。
レンタルサーバーのWAFログを確認する
レンタルサーバーの管理画面にログインし、セキュリティ設定またはWAF関連のメニューを確認してください。
- 403エラーが発生した日時を確認する。
- サーバー管理画面でWAFの検知・遮断履歴を探す。
- 対象URL、検知時刻、ルール番号などを照合する。
- 一致する遮断記録があれば、対象ルールを確認する。
- 誤検知と判断できた場合のみ、サーバーの案内に従って限定的な例外設定を検討する。
サーバーによっては、WAFの検知履歴を利用者が直接閲覧できない場合があります。その場合はサポート窓口に発生日時と対象URLを伝えてください。
WAF全体を恒久的に無効化することは推奨しません。 例外を設定する場合も、対象URLや遮断ルールなど、必要な範囲に限定してください。
セキュリティプラグインのブロック履歴を確認する
ログイン保護やアクセス制限を行うプラグインを使用している場合は、その管理画面でブロック履歴を確認してください。
自分のIPアドレスが遮断されている場合、管理画面だけにアクセスできなくなることがあります。
管理画面へ入れない場合は、後述するプラグインの一時停止方法を参考にしてください。ただし、停止中は保護機能が弱まるため、必要な時間だけ検証し、確認後に元の設定へ戻すことが重要です。
Cloudflareを利用している場合
CloudflareなどのCDN(Webコンテンツを配信する中継ネットワーク)を利用しているサイトでは、Cloudflare側と元のWebサーバー側のどちらが403を返しているか確認します。
Cloudflareの公式資料では、Cloudflare側のセキュリティ機能による403と、オリジンサーバー(元のWebサイトを配信するサーバー)による403を区別しています。
Cloudflareのセキュリティイベントで対象通信を確認し、該当する遮断ルールがあるか調べてください。イベントが見つからない場合も、それだけで原因を断定せず、サーバー側のログと照合します。
プラグインが原因かどうかを確認する
セキュリティプラグインやアクセス制御機能を持つプラグインの設定変更後に403エラーが発生した場合は、該当プラグインを優先して調べます。
管理画面にログインできる場合
- WordPressの「プラグイン」から「インストール済みプラグイン」を開く。
- エラー発生直前に更新・設定変更したプラグインを確認する。
- 必要なバックアップを取得する。
- 疑わしいプラグインを一つだけ一時停止する。
- 403エラーが改善したか確認する。
- 改善した場合は、そのプラグインのアクセス制御設定や更新内容を調査する。
複数のプラグインを同時に停止すると、原因の特定が難しくなります。原則として一つずつ検証してください。
管理画面にログインできない場合
サーバーのファイルマネージャーやSFTP(暗号化されたファイル転送方式)から、プラグインのフォルダー名を一時的に変更する方法があります。
- サーバーのファイルマネージャーまたはSFTPで接続する。
- WordPressの「wp-content/plugins」フォルダーを開く。
- 対象プラグインのフォルダー名を控える。
- バックアップを取得したうえで、対象フォルダー名を一時的に変更する。
- 管理画面へアクセスし、403エラーが解消したか確認する。
- 検証後は元のフォルダー名へ戻し、プラグインの状態と設定を確認する。
フォルダー名の変更はWordPressからプラグインを読み込めなくする操作です。対象によっては決済、フォーム、キャッシュ、セキュリティなどの機能が停止するため、影響範囲を確認してから行ってください。
ファイル操作の詳しい方法は、WordPressのプラグインをサーバー側から削除・操作する方法も参考になります。
なお、プラグインを停止しても403エラーが続く場合は、WAFやサーバーのアクセス制御など、別の原因を調査してください。
.htaccessの設定を確認する
.htaccessは、主にApache系Webサーバーでアクセス制御やURLの書き換えなどを設定するファイルです。
このファイルに誤ったアクセス制限が記述されていると、特定ページやサイト全体で403エラーが発生する場合があります。
.htaccessを確認する手順
- サーバーのファイルマネージャーまたはSFTPでWordPressの設置先を開く。
- 隠しファイルの表示を有効にする。
- 対象の.htaccessをダウンロードし、バックアップを保存する。
- 直近に追加・変更されたアクセス制限の記述を確認する。
- 変更履歴がある場合は、正常だった時点の設定と比較する。
アクセスを拒否するルール、IPアドレス制限、セキュリティプラグインが追加したルールなどが確認対象になります。
原因の疑いが強い設定だけを検証環境で変更し、問題が解消するか確認してください。改善しなければ元のファイルへ戻します。
.htaccessを無条件に削除したり、内容をすべて初期化したりしないでください。 WordPress以外のリダイレクト、認証、セキュリティ設定が含まれている場合があります。
また、Nginxなどの環境では.htaccessが使用されないため、Webサーバーの種類を確認してから調査してください。
ファイル・フォルダーのアクセス権限を確認する
WordPress公式ドキュメントでは、403エラーの原因としてサーバーやファイルシステムの権限設定を挙げています。
ファイル権限とは、サーバー上のファイルやフォルダーに対して、読み取り・書き込み・実行などを許可する設定です。
755と644の意味
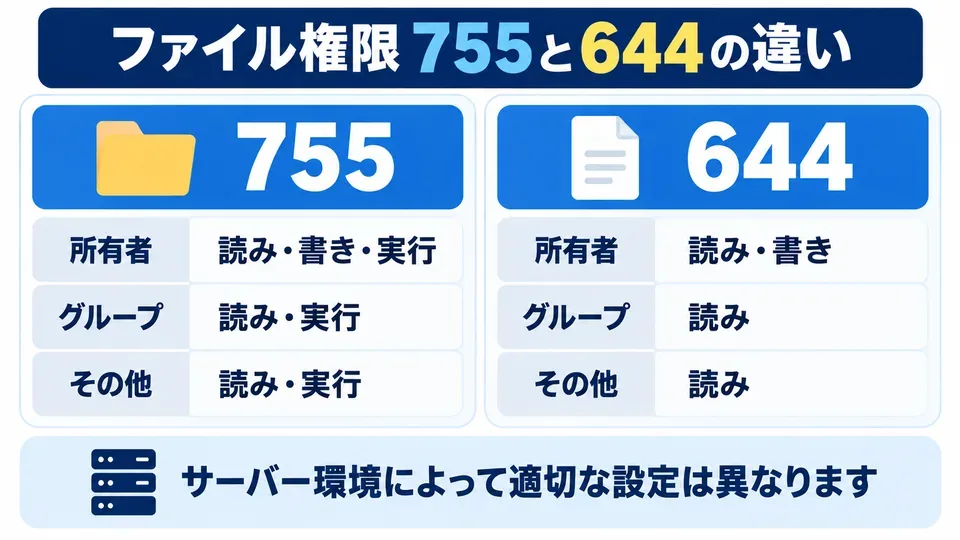
一般的な構成では、フォルダーに755、通常のファイルに644が使われることがあります。
| 対象 | 一般的な設定例 | 意味 |
|---|---|---|
| フォルダー | 755 | 所有者は読み書きとアクセスが可能。その他の利用者は読み取りとアクセスが可能 |
| 通常のファイル | 644 | 所有者は読み書きが可能。その他の利用者は読み取りが可能 |
ただし、必要な権限はサーバーの実行ユーザー、所有者、グループ、セキュリティ構成によって異なります。すべての環境で755と644が正解になるわけではありません。
特にwp-config.phpなどの重要ファイルは、サーバー環境に合わせてより厳しい権限を使用する場合があります。
アクセス権限を確認する手順
- サーバーのファイルマネージャーまたはSFTPで対象ファイルを確認する。
- エラーが発生するファイルやフォルダーの現在の権限を記録する。
- サーバー事業者が推奨する権限と比較する。
- 必要であれば、対象を限定して設定を修正する。
- サイト表示と管理画面の動作を確認する。
403エラーを直す目的で、すべてのファイルやフォルダーを777に変更しないでください。 777は広範囲に書き込みを許可する設定であり、セキュリティ上の危険があります。
権限が正しく見えても、所有者や親フォルダーの設定によってアクセスできない場合があります。原因が特定できなければ、サーバー事業者へ確認してください。
記事の保存・更新時だけ403エラーになる場合
WordPressの投稿画面で記事を保存・更新したときだけ403エラーが出る場合は、通常のページ表示とは異なる通信が遮断されている可能性があります。
ブロックエディターでは、REST API(WordPressと外部・内部のプログラムがデータをやり取りする仕組み)が使用されます。
そのため、編集画面の表示は正常でも、保存時の通信だけが失敗することがあります。
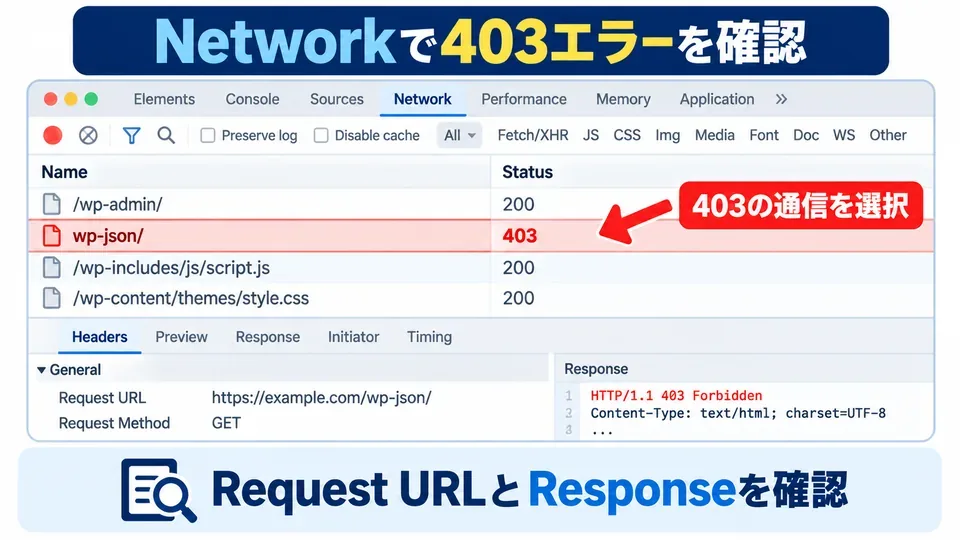
ブラウザの開発者ツールで失敗した通信を確認する
- 編集途中の文章を別の場所へ保存し、作業内容を保護する。
- ChromeなどのブラウザでF12キーを押し、開発者ツールを開く。
- 「Network」タブを選択する。
- 必要な場合は通信履歴の保持を有効にする。
- 記事の保存操作を再実行する。
- ステータスが403になった通信を確認する。
- Request URL、Response、発生時刻などを確認する。
Request URLは通信先のURL、Responseはサーバーから返された応答内容です。
通信先に「/wp-json/」が含まれる場合は、REST APIに関係するリクエストである可能性があります。ただし、403の原因が必ずREST API自体にあるとは限りません。
WordPressの認証情報、セキュリティプラグイン、WAF、サーバー設定などを併せて確認してください。
なお、認証トークンやCookie(ログイン状態などを保持する情報)を含む通信情報を、そのまま第三者へ公開しないでください。
REST APIの認証エラーを確認する
WordPressの公式開発資料では、REST APIへのリクエストで無効なnonce(リクエストの正当性を検証するための値)が使用された場合、403エラーが返されるケースが説明されています。
ブラウザの開発者ツールで「rest_cookie_invalid_nonce」などの応答が確認できる場合は、認証状態や通信の送信先を調べてください。
まずは作業内容を保護したうえで、ログイン状態を確認し、必要に応じて再ログインします。
キャッシュプラグインや独自のJavaScriptを利用している場合は、古い認証情報を含むページが配信されていないかも確認対象です。
原因が分からない場合はサーバーのエラーログを確認する
403エラーが解消しない場合は、サーバーのエラーログやアクセスログを確認してください。
エラーログはサーバー内部で発生した問題を記録するもので、アクセスログはどのURLへどのようなリクエストが送られたかを調べるための記録です。
ただし、ログの保存場所や記録内容はレンタルサーバーによって異なります。
確認するときは、次の情報を整理してください。
- 403エラーが発生した日時
- エラーになったURL
- 発生した操作
- 利用しているブラウザと端末
- 別回線でも再現するか
- 直前に更新・変更したプラグインやサーバー設定
- ログに表示されたエラーや遮断ルール
これらをサーバー事業者へ伝えると、原因調査に必要な情報を共有しやすくなります。
WordPress公式のインストールFAQでも、サーバーの権限や設定を確認しても解決しない場合は、ホスティング事業者へ問い合わせることが案内されています。
403エラーの再発を防ぐための対策
403エラーの再発防止では、原因になった設定を修正するだけでなく、変更履歴を追跡できる運用が重要です。
- 変更前にバックアップを取得する: ファイルとデータベースを必要に応じて保護します。
- プラグインを一つずつ更新する: 問題が発生した場合に変更箇所を特定しやすくなります。
- WAFの遮断履歴を確認する: 誤検知が発生した場合は対象ルールを限定して対処します。
- ファイル権限を適切に管理する: 不必要に広い書き込み権限を与えないようにします。
- 検証環境を活用する: 本番サイトに影響する設定変更は可能な限り事前に検証します。
- 変更日時を記録する: 更新したプラグイン、変更した設定、作業者などを残します。
セキュリティ機能をすべて停止して403エラーを回避するのではなく、正常な操作を許可しながら必要な保護を維持することが大切です。
WordPressの403エラーに関するよくある質問
403エラーと404エラーの違いは何ですか?
403はリクエスト先へのアクセスが拒否された状態、404は要求されたリソースが見つからない状態を示します。
404エラーで管理画面へ入れない場合は、WordPressの404 File Not Foundエラーの対処方法をご確認ください。
HTTPステータスコード(Webサーバーが処理結果を示す3桁の番号)の違いは、HTTPステータスコード一覧と意味でも解説しています。
403エラーが出たらWordPressを再インストールすべきですか?
通常、最初に再インストールする必要はありません。WAF、プラグイン、アクセス制御、ファイル権限などの問題であれば、WordPress本体を再インストールしても解決しない可能性があります。
まずは原因の切り分けを優先してください。
403エラーは放置しても直りますか?
一時的なアクセス制限が解除されることで改善する場合はありますが、ファイル権限や.htaccessなどの設定が原因であれば、設定変更が必要になる可能性があります。
放置して改善するとは限らないため、発生状況とログを確認してください。
自分のパソコンだけ403エラーになるのはなぜですか?
アクセス元IPの制限、VPN(通信経路を保護・変更する仕組み)、セキュリティ機能による遮断などが考えられます。
別のブラウザや回線で再現するか確認し、差がある場合はアクセス元に関連する制限を調べてください。
まとめ|WordPressの403エラーは発生場所から原因を絞り込む
WordPressの403エラーは、アクセスが拒否されたことを示すものであり、表示だけで原因を一つに特定することはできません。
まずはサイト全体、管理画面、特定ページ、記事保存時のどこで発生しているか確認してください。そのうえでWAF、セキュリティプラグイン、.htaccess、ファイル権限、サーバーログを順番に調べると、不要な変更を避けながら復旧を進められます。
原因を確認できない場合は、エラー発生時刻と対象URL、実施した確認内容を整理し、レンタルサーバーのサポートへ相談してください。

おすすめ関連記事



PR記事一覧
- 【ラインレンジャー攻略】2025年9月キャラガチャの性能解説|ガチャは引くべき?最強や当たりは誰?【LINE Rangers】
- 【ラインレンジャー攻略】ガチアクタコラボの当たりキャラ性能解説|ガチャは引くべき?最強は誰?【LINE Rangers】
- 【ラインレンジャー攻略】2025年11月キャラガチャの性能解説|ガチャは引くべき?最強や当たりは誰?【LINE Rangers】
- 【ラインレンジャー攻略】ガチアクタコラボの当たり武器や装備の最強性能解説|ガチャは引くべき?【LINE Rangers】
- 【ラインレンジャー攻略】スパイファミリーコラボの当たりキャラ性能解説|ガチャは引くべき?最強は誰?【LINE Rangers×SPY×FAMILY】
- 【APEX動画】笑ったら負けw デスボックスの珍事件が発生wwwww【エーペックスレジェンズ攻略】
- 保護中: 限定【ApexLegends】エイムアシスト自動チートツールのやり方(裏技導入方法)|PS4・PS5・Steam(PC版)・Switch対応【エーペックスレジェンズ攻略】
- 【APEX動画】最強チートを使わせるチートがヤバいと話題にwww【まとめ速報攻略】
- 【ApexLegends】エイムアシスト自動チートツールのやり方(裏技導入方法)|PS4・PS5・Steam(PC版)・Switch対応【エーペックスレジェンズ攻略】
- 【APEX】日本人がやめた理由ww【まとめ速報攻略】
- 【NIKKE(メガニケ)】ジュエルを無料でチート級に集める最強裏技方法|簡単に無課金で廃課金レベル!お得にお金を入手するやり方【勝利の女神NIKKE攻略】
- 【ポイ活】無料ゲームで稼げるポイントアプリ一覧(副業収益公開)|ソシャゲで効率的に稼ぐ簡単なやり方【初心者でも簡単に儲けるPRサイト】
- 【新規ゲーム】人気のおすすめソシャゲ一覧|リリースしたての面白いゲームまとめ【PR】
- 【モンハンNow】ジェムを無料でチート級に集める最強裏技方法|簡単に無課金で廃課金レベル!お得にお金を入手するやり方【モンスターハンターナウ攻略】
- 【モンハン最新情報】2025年に新作「モンハンワイルズ」が発売!2024年夏に続報
- 【バイオレクイエム】グレース女子高生の見た目MODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】グレース全裸化エロMODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】最強の無敵化MODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】ボーナスコンテンツロック解除MODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】グレース巨乳化エロMODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】移動速度変更MODの導入方法と使い方|ゾンビの走る・歩くスピードを遅くする【バイオハザード9チート改造】
- 【バイオレクイエム】CPポイント無限化MODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】アイテム無限化MODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】おすすめの見た目変更エロMOD|衣装を変えるツール導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】おすすめの見た目服装変更MOD|衣装を変えるツール導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエム】弾丸(弾薬)無限化・リロード不要MODの導入方法と使い方【バイオハザード9チート改造】
- 【バイオレクイエムMOD】おすすめの最強武器・便利アイテム一覧|改造ツール導入方法と使い方【バイオRE4チート】
- 【バイオレクイエムMOD】REFramework(リフレームワーク)の使い方とダウンロード|アプデ後の起動とツール導入方法・入れ方【バイオハザード9チート改造】
- 【バイオレクイエムMOD】REFramework(リフレームワーク)の使い方とダウンロード|アプデ後の起動とツール導入方法・入れ方【バイオハザード9チート改造】
- 【バイオレクイエム】MOD管理ツール「Fluffy Manager」の導入方法と使い方|アプデ後に落ちるエラー時・稼働しない時の対策対処【バイオハザード9チート改造】
- 観葉植物の土からコバエが出る原因は?キノコバエの駆除・予防方法を徹底解説
- 観葉植物は秋に植え替えても大丈夫?9月・10月の適期と失敗しない判断基準
- 【アガベ実生】エボリスピナの種まき・育成・成長記録|育てるポイントや発芽しないときの対処方法【観葉植物・多肉植物】
- 【アガベチタノタ】人気の高い種類一覧(品種人気ランキング)|水やりや育て方【リュウゼツラン・観葉植物】
- 【アガベ】子株・カキコ・ベアルートの発根管理方法・発根率を上げる土耕栽培・水耕栽培・水苔栽培【観葉植物・多肉植物】
- 【アガベ】よくある病気・害虫一覧|症状や駆除対策方法(炭疽病・カイガラムシ・アザミウマ・アガベマイト(ダニ)・根腐れ・葉焼け)【観葉植物・多肉植物】
- 【アガベ】炭疽病になる原因・治療方法|おすすめの薬剤や治療方法・うつる対策方法【多肉植物・観葉植物】
- 【アガベ】オバケ・錦・中斑・外斑・全斑・覆輪とは? 特徴や出やすい品種|スナグルトゥースは育つのか【観葉植物・多肉植物】
- 【観葉植物】サボテン・アガベ・塊根植物の育成栽培に必要な道具一覧|虫対策の土・水やり・LEDライト・肥料・殺菌剤など【多肉植物】
- 【サボテン多肉植物】綴化・石化・モンストとは何?|違いや特徴・ 珍しい希少種になる原因【観葉植物・多肉植物】
- 【サボテン】台木や接ぎ木におすすめのサボテン一覧|穂木の成長速度や耐寒性の特徴・作業に必要な道具【観葉植物・多肉植物】
- 【サボテン種まき】種から育てる方法|種子の発芽率を上げる育て方・適正気温やカビ対策【実生】
- 【観葉植物】プレステラ鉢のサイズ比較|90・105・120・深鉢など大きさの種類一覧【アガベ・サボテン・塊根・多肉植物】
- 【アガベ】メリクロン株とは?組織培養のやり方やデメリット|メリクローン苗の育て方【リュウゼツラン・観葉植物・多肉植物】
- 【アガベ】黒獄(長棘ハデス・恐竜歯牙・黒帝斯)|育てる時の注意ポイントやおすすめの育て方【チタノタ・観葉植物・多肉植物】
- 【アガベ】魔丸の育成・成長記録|育てる時の注意ポイントやおすすめの育て方【チタノタ・観葉植物・多肉植物】
- 【アガベチタノタ】冰雹の育て方や増やし方|ブツブツ系・スタッズタイプの水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】鰐亀の育て方や増やし方|ブツブツ系・スタッズタイプの水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】星空の育て方や増やし方|ブツブツ系・スタッズタイプの水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】流星の育て方や増やし方|ブツブツ系・スタッズタイプの水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】痘痘龍(豆豆龍)の育て方や増やし方|ブツブツ系・スタッズタイプの水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】麻花龍の育て方や増やし方|ブツブツ系・スタッズタイプの水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】ブラックダイヤモンド(ブルーダイヤモンド・BB錦・BD・ブルーボール黄覆輪)の育て方や増やし方|水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベ】皇冠(クラウン)の育成・成長記録|育てる時の注意ポイントやおすすめの育て方【チタノタ・観葉植物・多肉植物】
- 【アガベチタノタ】皇冠(クラウン)の育て方や増やし方|水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】阿修羅(アシュラ)の育て方や増やし方|水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベチタノタ】金蟾(金蟾王)の育て方や増やし方|水やり・適正気温・種まき【リュウゼツラン・観葉植物・多肉植物】
- 【アガベ】阿修羅の育成・成長記録(シマムラ園芸で購入)|育てる時の注意ポイントやおすすめの育て方【チタノタ・観葉植物・多肉植物】
- 【アガベ】金蟾 (金蟾王)の育成・成長記録(シマムラ園芸で購入)|育てる時の注意ポイントやおすすめの育て方【チタノタ・観葉植物・多肉植物】
- 【シマムラ園芸】2024年2月23日「草乱祭イベント」に行ってみた!会場の様子や雰囲気レビュー【観葉植物・多肉植物・アガベ・サボテン・ビカクシダ・塊根】
- 【動画あり】このロシア美女のフ○ラチオ、凄すぎると話題に
- 【画像】一流女子アスリートのマン筋・モリマン・ピン立ち乳首がエロ過ぎるwww
- 【朗報】ワンピースのアニメで乳首解禁、ナミやヤマトのデカ乳が丸見えwww(動画あり)
- 【動画あり】男女混合のレスリング大会の試合風景がほぼセックスだと話題にwww
- 【動画あり】センペロ居酒屋で働く女さん、美人でサービス良くてSNSで大バズりwwwww
- 【動画】あたシコ超爆乳外国人さん、公共の場所でデカ乳をボロンと出してしまうwww
- 【画像・GIF】海外のビーチに現れたJKさん、とんでもない爆乳を晒して男性全員を勃起させるwww
- 【画像】土下座コスプレイヤーさんドスケベすぎるwwwww
- 【画像あり】ロシアに行って女を抱いてきた。8500円の風俗で出てきたキャストがコレwww
- あたし剛毛女(25)、彼氏との性行為中にクリを舐めさせた結果wwwwww
- 【人気媚薬】効果がある「びやく(惚れ薬)」おすすめランキング|性欲を高める催淫剤の通販サイトまとめ
- 【女性向け大人のおもちゃ】おっぱい(バスト・胸)やマンコおすすめ吸引ポンプ器具人気ランキング【女性器を大きくする方法】
- 【ペニス増大】おすすめの吸引ポンプ器具人気ランキング|亀頭やちんこを大きくする方法【男性性器増強】
- 【ペニス増大】おすすめのサプリメント人気ランキング10選|亀頭やちんこを大きくする方法【男性用精力・性器増強剤】
- 【サンブレイク】見た目を「巨大乳輪ムチムチ体型」にするエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【サンブレイク】ロンディーネ見た目を「超爆乳全裸」にするエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【サンブレイク】見た目を爆乳ムチムチ水着に変えるエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【サンブレイク】全裸ルーチカをエルガドのベッドに寝かせるエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【サンブレイク】超爆乳セイラー装備の見た目にするエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【モンハンライズ】見た目を乳◯が出ているスケスケレースバニーにするエロMOD導入方法【MHRiseチート改造】
- 【MHWI】ほぼ全裸のエロい見た目装備で「火を吹くイヴェルカーナ」の改造モンスター討伐|Part417【モンハンワールドアイスボーン】
- 【サンブレイク】起動画面をエロい「フィオレーネ・ヒノエ・ミノト」にする見た目MODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【サンブレイク】インナーの見た目を全裸や水着に変えるエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【エルデンリング】キャラを「全裸の見た目」に変更するエロ装備MODの導入方法と入れ方|Part2【ELDENRING】
- 【サンブレイク】ハンターの見た目をおっぱい丸出しメイドに変更するエロMODの導入方法と入れ方【モンハンライズ(MHRise)チート改造】
- 【サンブレイク】人気のおすすめ最新MOD一覧21~40|簡単チート導入・便利ツール入れ方と使い方【モンハンライズ(MHRise)改造】
- 【モンハンライズ】受付嬢「ヒノエ・ミノト」を全裸の見た目にするエロMODの導入方法|P43【MHRiseチート改造】
- 【サンブレイク】人気のおすすめ最新MOD一覧1~20|簡単チート導入・便利ツール入れ方と使い方【モンハンライズ(MHRise)改造】
- 【MHWI】おすすめの擬人化エロMOD(装備の見た目変更)|ケモナーに人気の最新衣装まとめ【モンハンワールドアイスボーン】
- 【MHWI】見た目をエロ装備にするおすすめMOD一覧|全裸でお◯ぱいや陰毛丸出しのR18禁ヌード衣装の画像付き!2023年最新版【モンハンワールドアイスボーン】